Alpine Linux po bandymo išnaudoti CVE-2026-97229 perinstaliavo savo GitLab serverį
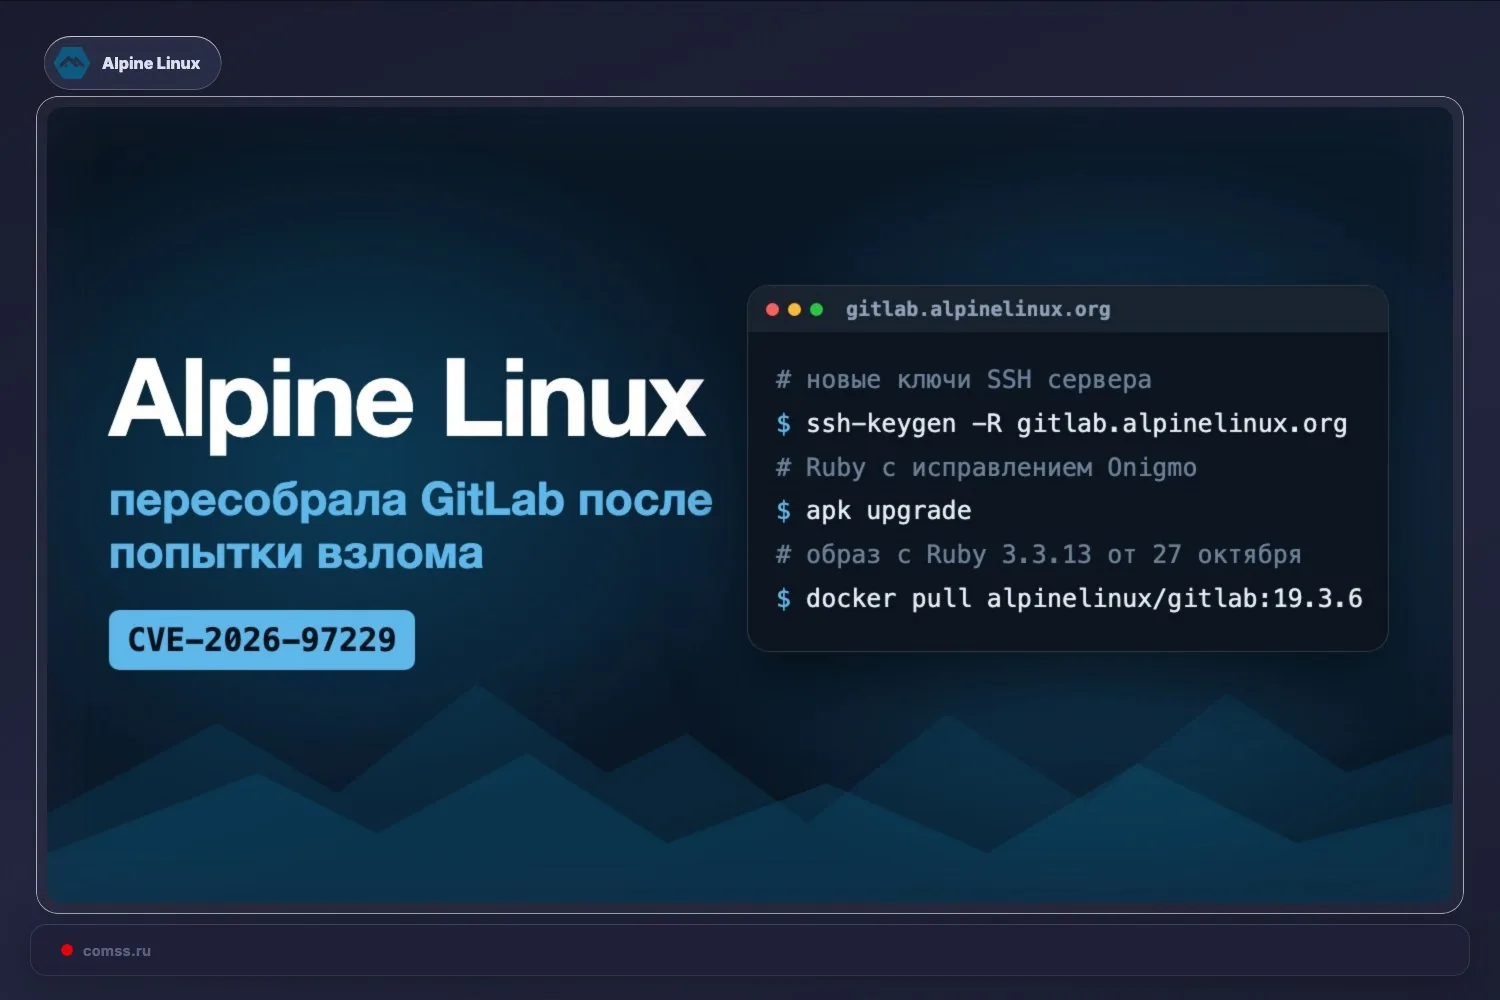
Spalio 20-21 dienomis buvo mėginta išnaudoti spragą CVE-2026-97229, nukreiptą prieš Alpine Linux naudojamą GitLab instanciją.
Šios spragos CVSS įvertinimas siekė 10,0. Ji galėjo leisti neautentifikuotą nuotolinį kodo vykdymą per specialiai parengtą reguliariąją išraišką CI/CD konfigūracijoje.
Alpine pranešė neradusi požymių, kad ataka būtų buvusi sėkminga, tačiau vis tiek nuo pagrindų perinstaliavo GitLab serverį ir iš naujo nustatė paskyrų slaptažodžius.
Atnaujinta paslauga dabar veikia su GitLab 19.3.7 ir Ruby 3.3.13 versijomis, kuriose ši pataisa jau įtraukta.