ChatGPT bendrinama nuoroda leido perskaityti privačius pokalbius
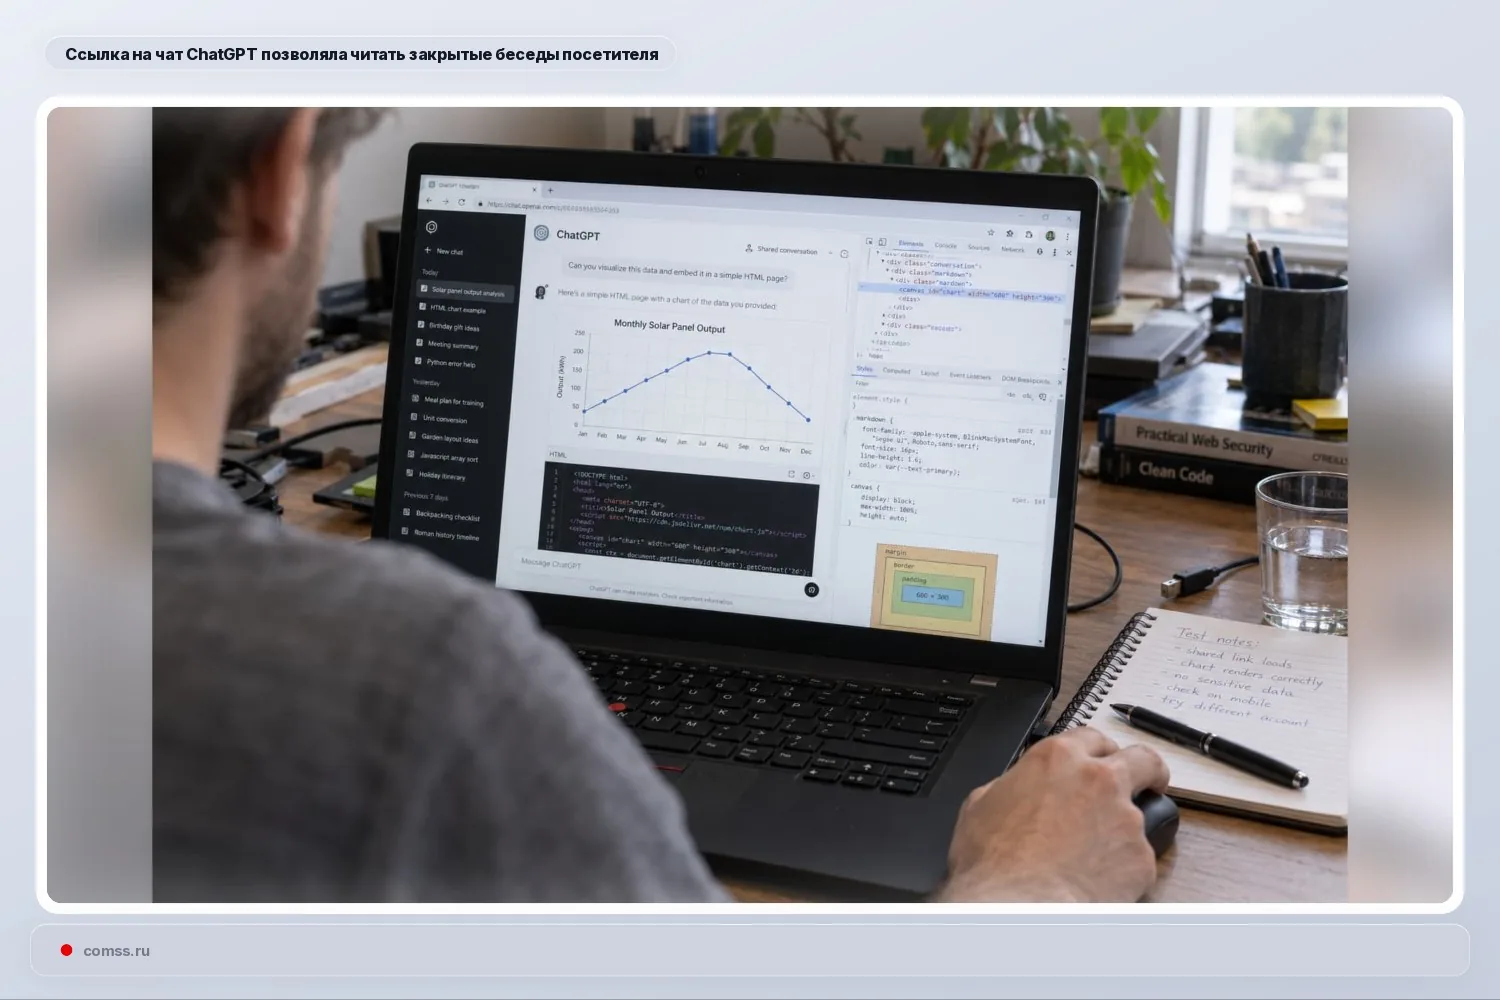
Tyrėjai pranešė apie ChatGPT pažeidžiamumą, kuris leido kenkėjiškai parengta bendrinama nuoroda vykdyti užpuoliko valdomą kodą prisijungusio naudotojo sesijoje ir perskaityti privačius pokalbius.
Ataka viename pokalbyje sujungė interaktyvų grafiką, MathLive ir ChatGPT HTML peržiūros funkciją. Patikimesniame scenarijuje naudotojui reikėjo paspausti „Preview“, o vėlesnėje versijoje peržiūra galėjo būti paleista automatiškai, todėl pakako vien atidaryti nuorodą.
OpenAI šį pažeidžiamumą abiejose paveiktose žiniatinklio sąsajos versijose ištaisė iki spalio 26 dienos. Tyrimą atlikusi Parameter savo ataskaitą paskelbė spalio 28 dieną.