Cloudflare paskelbė saugumo audito įrankį kodavimo agentams
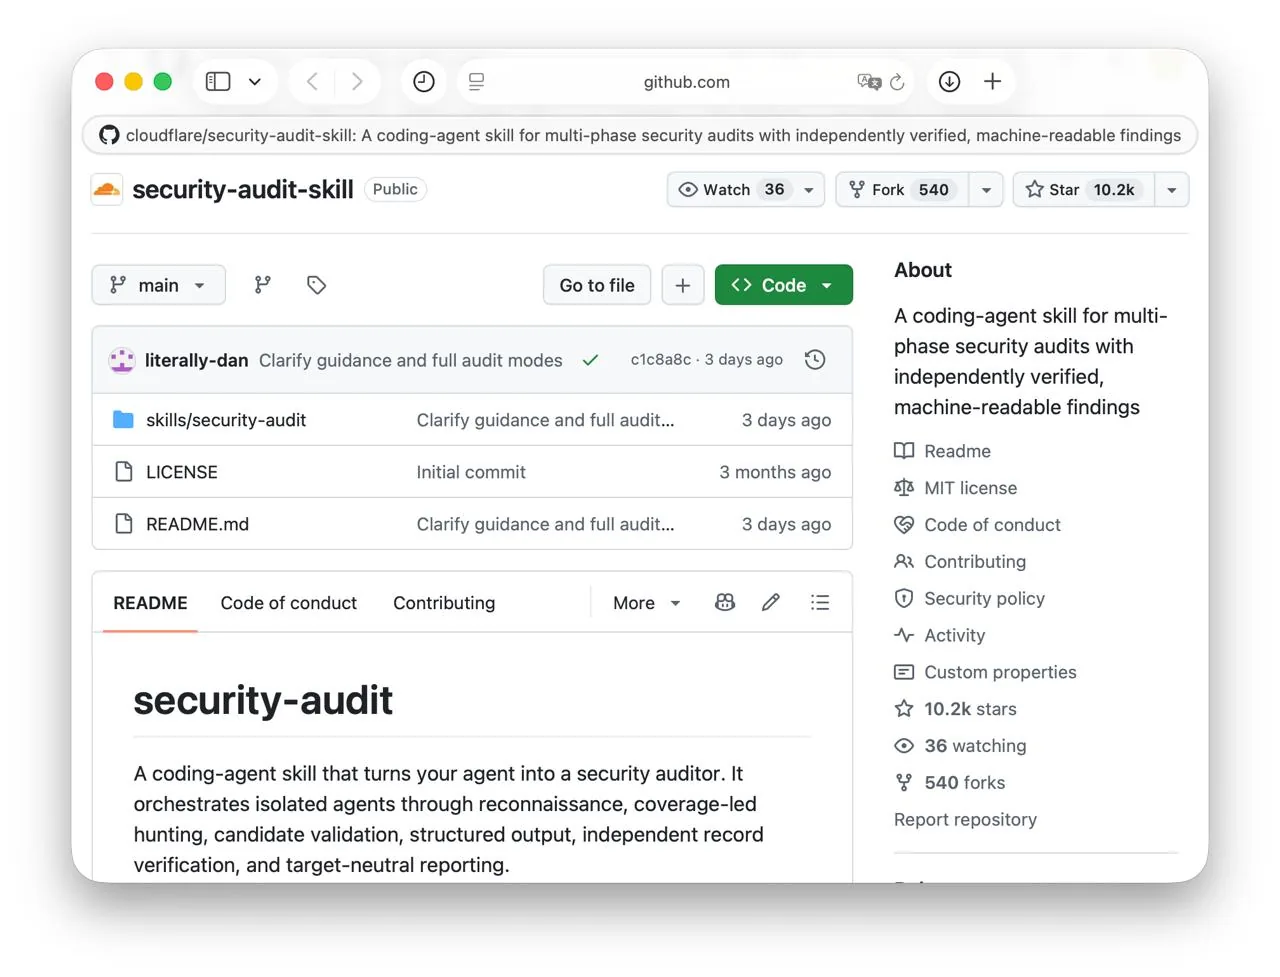
Cloudflare paskelbė saugumo audito įrankį, skirtą kodavimo agentams. Bendrovė nurodo, kad šis sprendimas gali paversti agentą saugumo auditoriumi ir yra naudojamas pažeidžiamumų paieškos sistemoje.
Įrankis paremtas šešių etapų procesu. Jis apima pirminę analizę, aprėptimi paremtą pažeidžiamumų paiešką, galimų radinių patvirtinimą, struktūruotą rezultatų pateikimą, nepriklausomą įrašų patikrą ir nuo konkretaus taikinio nepriklausomą ataskaitos parengimą.
Cloudflare teigia, kad naudotojas, pridėjęs šį įrankį iš bendrovės GitHub saugyklos ir paprašęs agento atlikti kodo bazės saugumo auditą, gali gauti išsamią ataskaitą.