CVE-2026-98432: kritinė Linux kernel IPv4 TCP spraga leidžia nuotolinę ataką
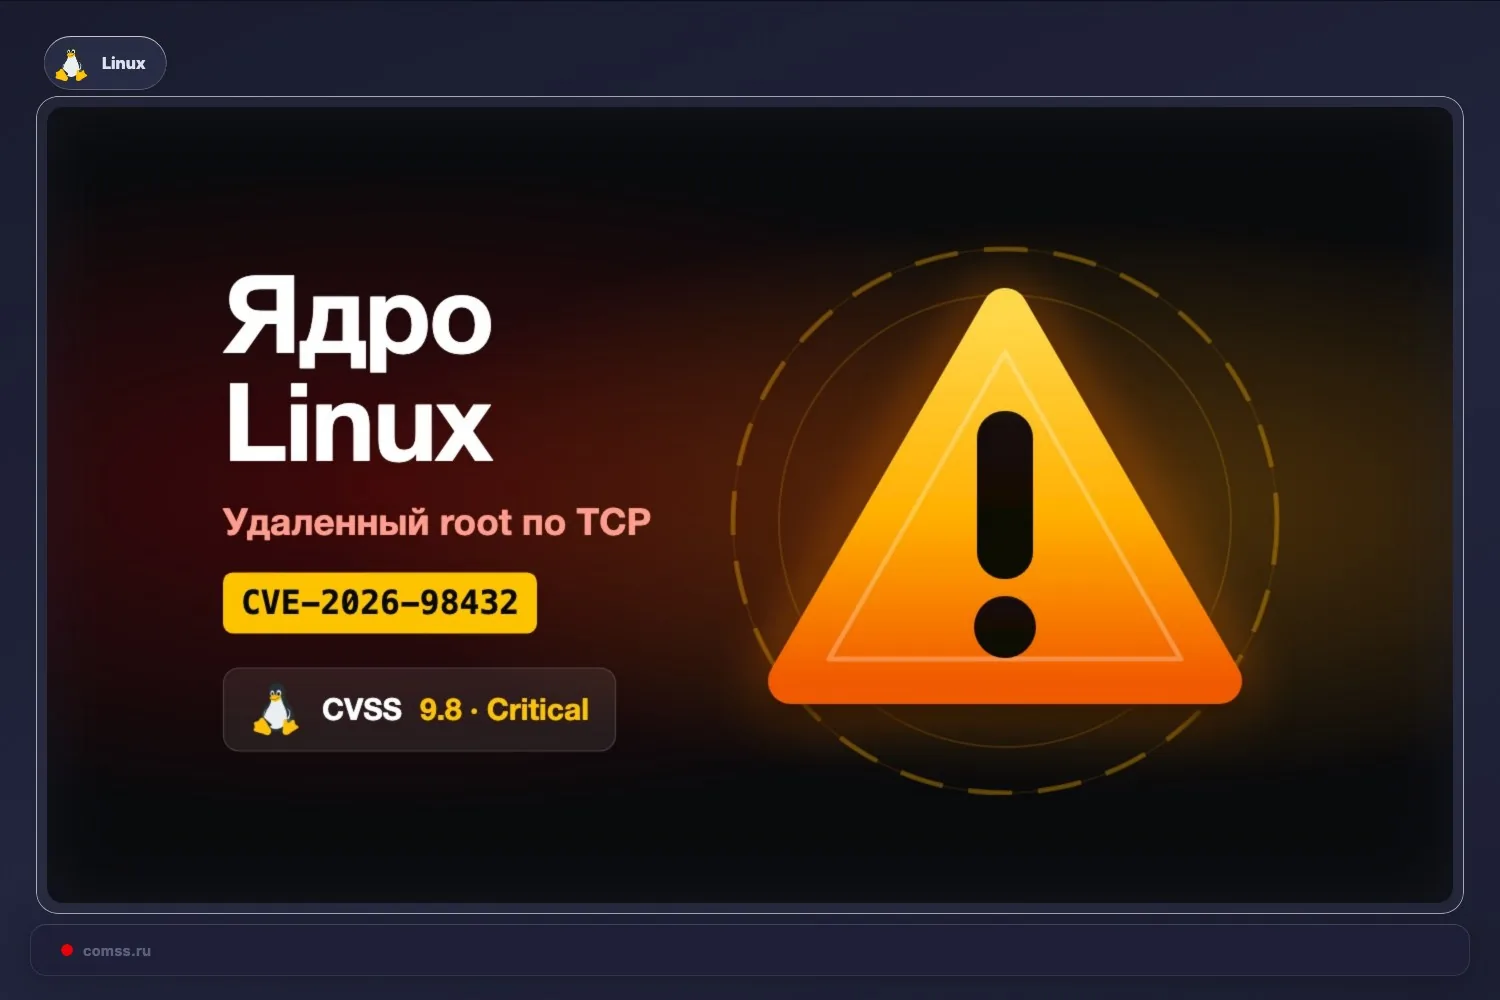
CVE-2026-98432 yra kritinė Linux kernel IPv4 TCP use-after-free tipo spraga, kurios CVSS įvertinimas siekia 9,8 balo.
Neautentifikuotas nuotolinis užpuolikas gali siųsti specialiai suformuotus paketus pažeidžiamai klausymosi paslaugai ir taip potencialiai pasiekti nuotolinį kodo vykdymą.
Anthropic pranešė pademonstravusi koncepcinį išnaudojimo pavyzdį, kai serveryje su MPTCP listener buvo pasiektas root komandų vykdymas. Vis dėlto MPTCP kol kas nėra įvardytas kaip būtina sąlyga visiems pažeidžiamiems kodo keliams.
Iki 2026 m. spalio 30-31 d. pataisos jau buvo prieinamos Amazon Linux 2 ir Amazon Linux 2023 sistemoms.
Debian, Oracle Linux UEK ir kai kurioms SUSE laidoms pataisos taip pat buvo prieinamos, o Ubuntu ir RHEL 2026 m. spalio 30 d. dar nebuvo išleidę pataisyto kernel varianto.