Dr.Web pranešė apie per GitHub platinamą trojaną Microsoft.exe
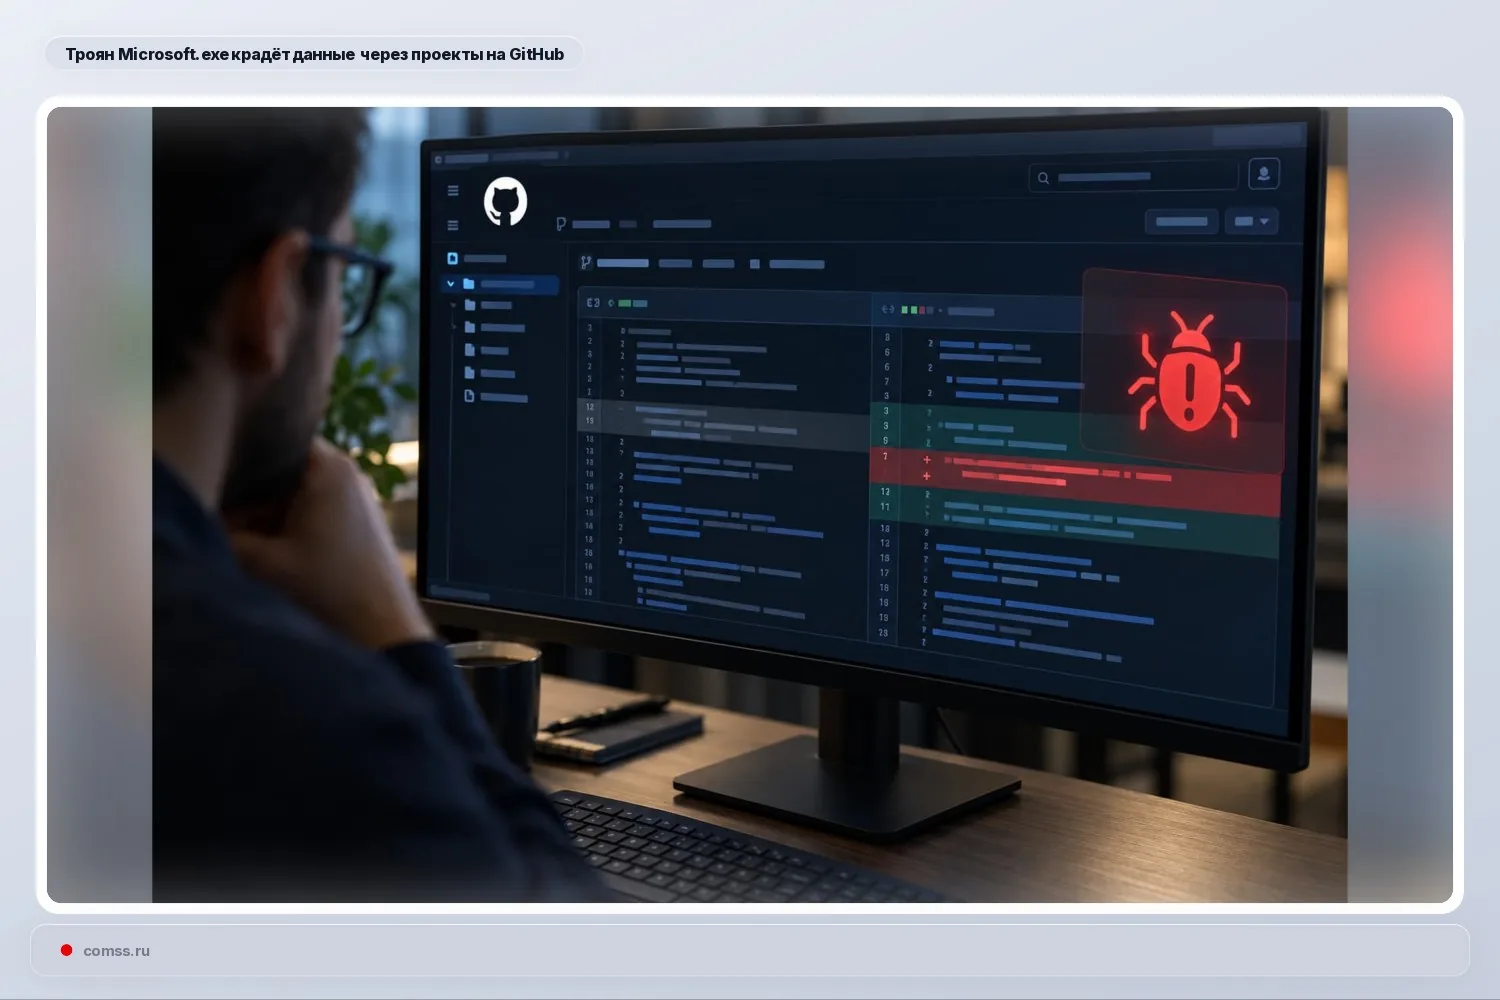
Dr.Web pranešė apie kenkėjišką kampaniją, kurioje per GitHub platinami projektai naudojami trojanui Microsoft.exe skleisti.
Pasak tyrėjų, ši Electron programėlė atsisiunčia papildomus modulius, bando išjungti Windows apsaugą ir įsitvirtina autostartoje.
Infekcijos grandinėje taip pat naudojami AsyncRAT, kliperis ir informacijos vagiklis, skirtas naršyklių, VPN bei darbo programų duomenims vogti.
Tyrėjai taip pat aptiko neaktyvų komponentą, skirtą pakartotinai atsisiųsti anksčiau pašalintą nuotolinės prieigos trojaną.