Google ištaisė aštuntą 2026 metų aktyviai išnaudotą Chrome nulinės dienos spragą
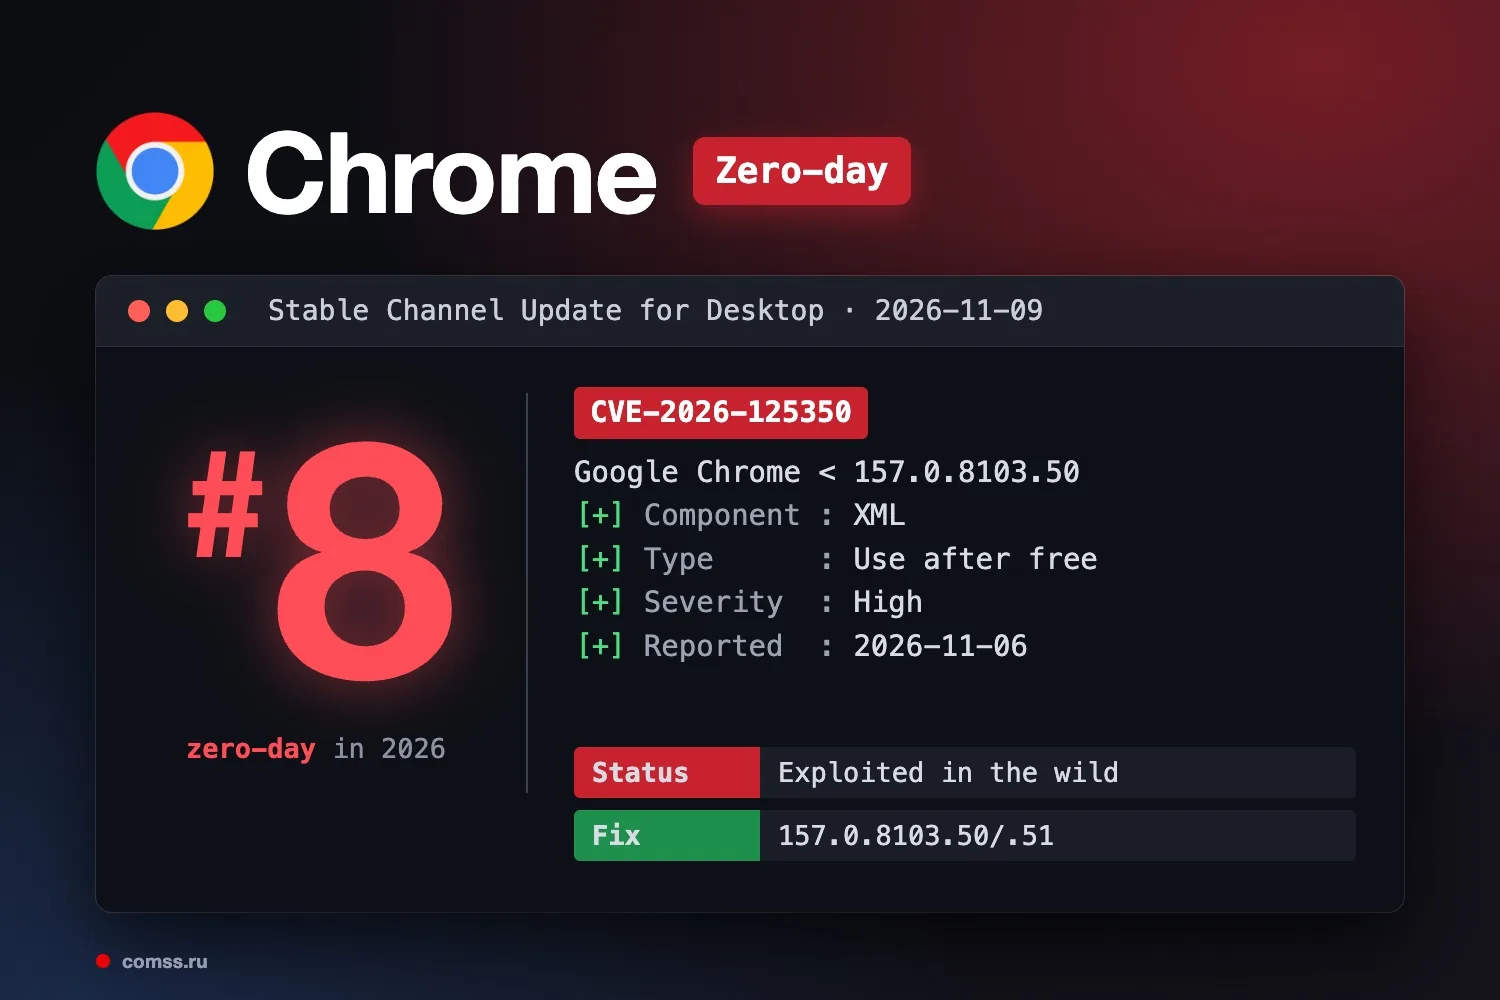
Google išleido Chrome Stable atnaujinimą, kuris ištaiso didelio pavojingumo pažeidžiamumą CVE-2026-125350. Ši spraga susijusi su atminties naudojimu po atlaisvinimo naršyklės XML komponente.
Atnaujinimas pateiktas iki 157.0.8103.50/.51 versijos Windows ir macOS sistemoms bei iki 157.0.8103.50 versijos Linux sistemai.
Google nurodė, kad ši spraga buvo išnaudojama realiose atakose. Tai yra aštunta nuo metų pradžios Chrome nulinės dienos spraga, kurią bendrovė ištaisė 2026 metais.