Kenksmingas „Plus 5.6“ botas chatgpt.com platino trojaną per netikrą „Cloudflare“ patikrą
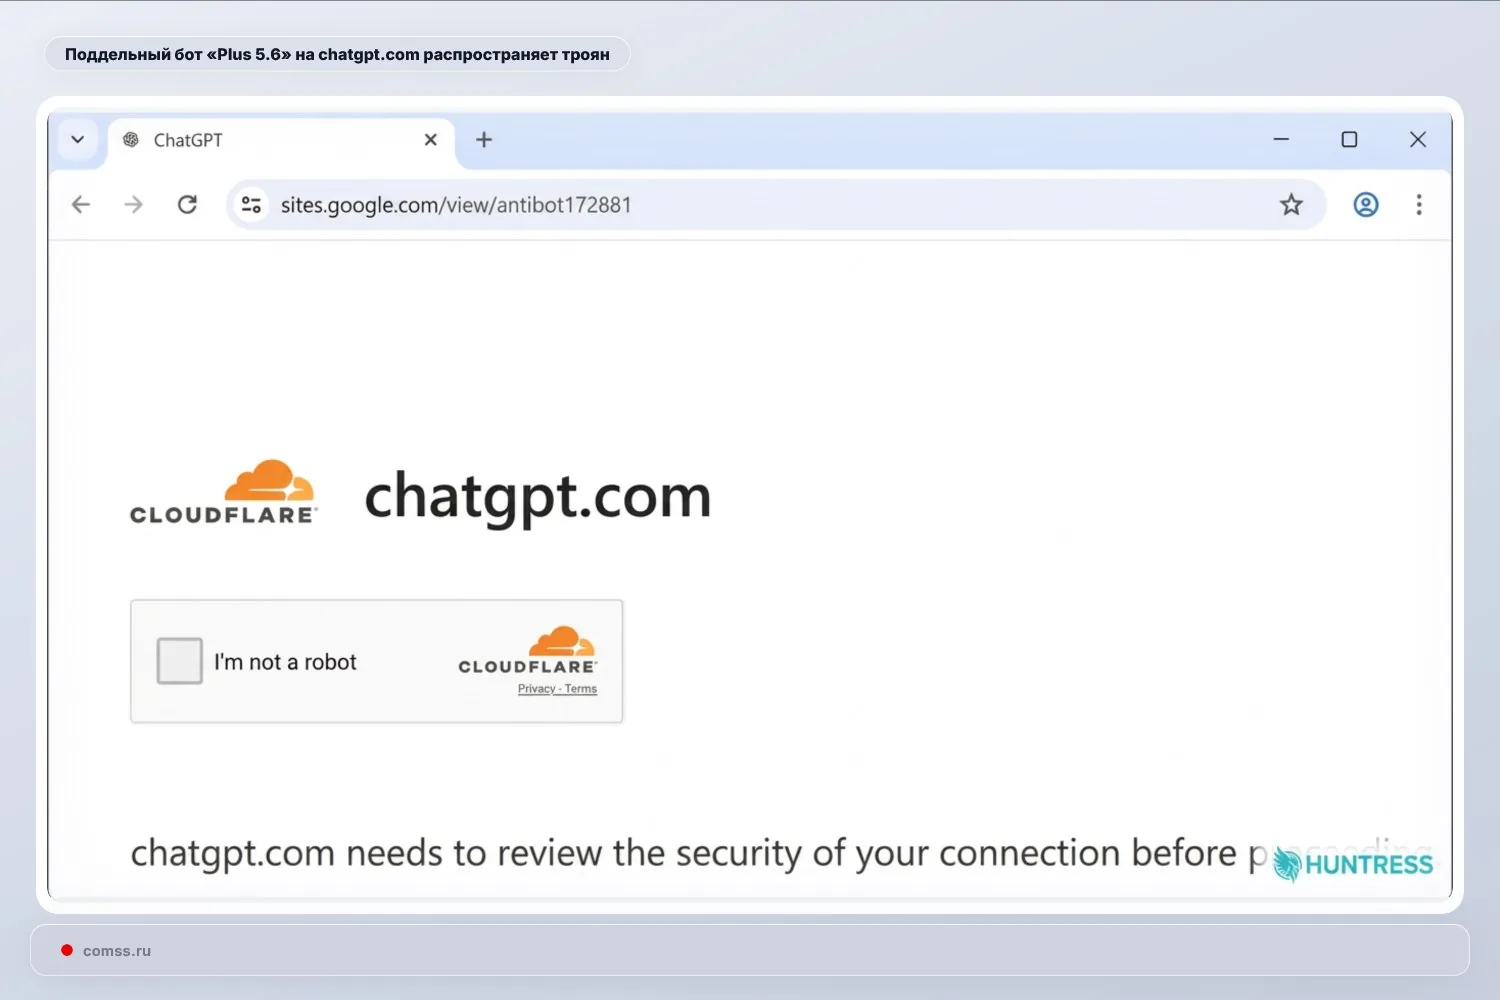
Kenksmingas naudotojo sukurtas botas „Plus 5.6“, veikęs tikrame chatgpt.com domene, buvo naudojamas trojano platinimui. Apie tokius atvejus pranešė „Huntress“.
Schema veikė per remiamus „Google“ paieškos rezultatus pagal užklausą „chatgpt“. Paspaudę reklamą naudotojai būdavo nukreipiami į naudotojo botą tikrame chatgpt.com, o iš ten – į netikrą saugumo arba „Cloudflare“ stiliaus patikrą, talpintą atsarginiame domene.
Vėliau aukoms būdavo nurodoma paleisti „Windows“ komandą. Jos vykdymas galėjo įdiegti nuotolinės prieigos trojaną ar kitą kenkėjišką programą.
„Huntress“ patvirtino perėjimo per „Custom GPT“ atvejus. Apie panašią schemą, kurioje taip pat naudotos reklamos ir atsarginiai domenai, pranešė ir „Island“.