Microsoft atskleidė Windows Paint pažeidžiamumą CVE-2026-83844
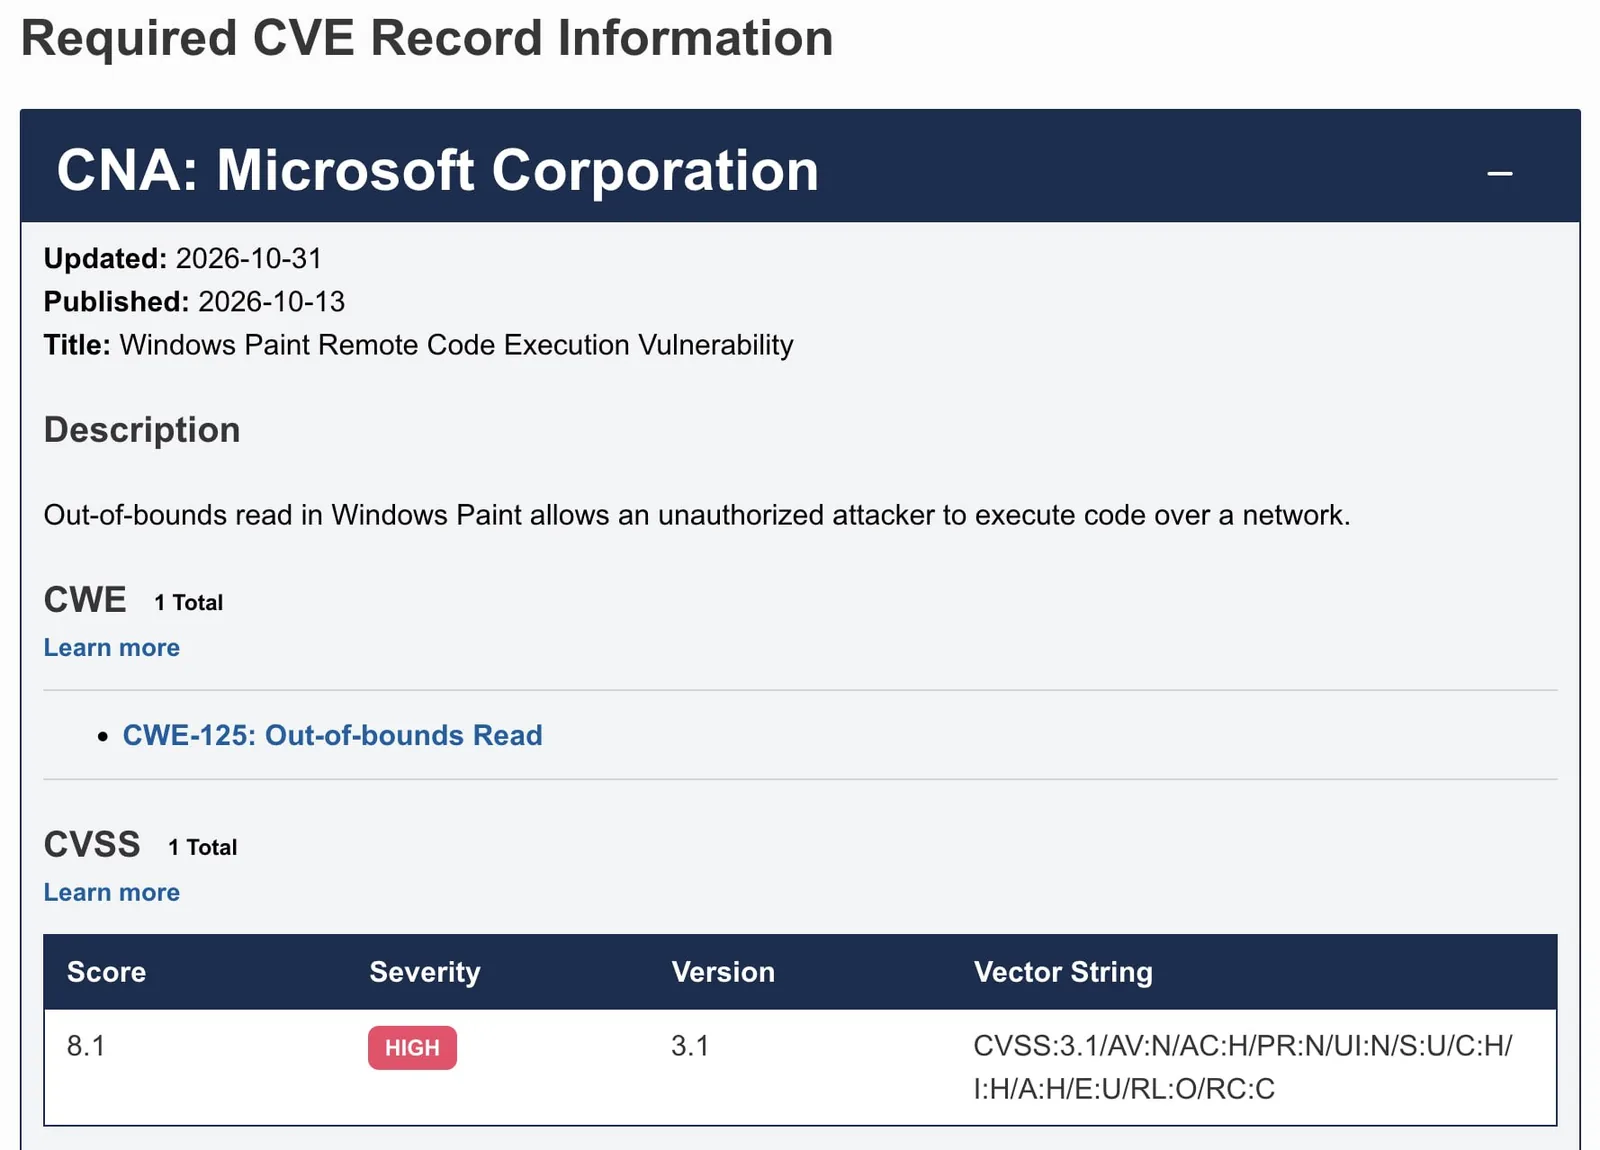
Microsoft spalio 13 dieną atskleidė Windows Paint pažeidžiamumą CVE-2026-83844. Bendrovės teigimu, tai nuotolinio kodo vykdymo spraga.
Nurodoma, kad pažeidžiamumas susijęs su skaitymu už leistinų ribų. Anot Microsoft, neautentifikuotas užpuolikas galėtų per tinklą vykdyti kodą, jei paveiktai tarnybai išsiųstų specialiai suformuotą paketą.
Microsoft šiai spragai skyrė 8,1 balo CVSS 3.1 bazinį įvertinimą. Bendrovė taip pat nurodė, kad nuo Paint 11.2609.401.0 versijos pažeidžiamumas yra pašalintas.