OpenSSH spraga SSHole leido apeiti prisijungimą kai kuriose Linux sistemose su musl
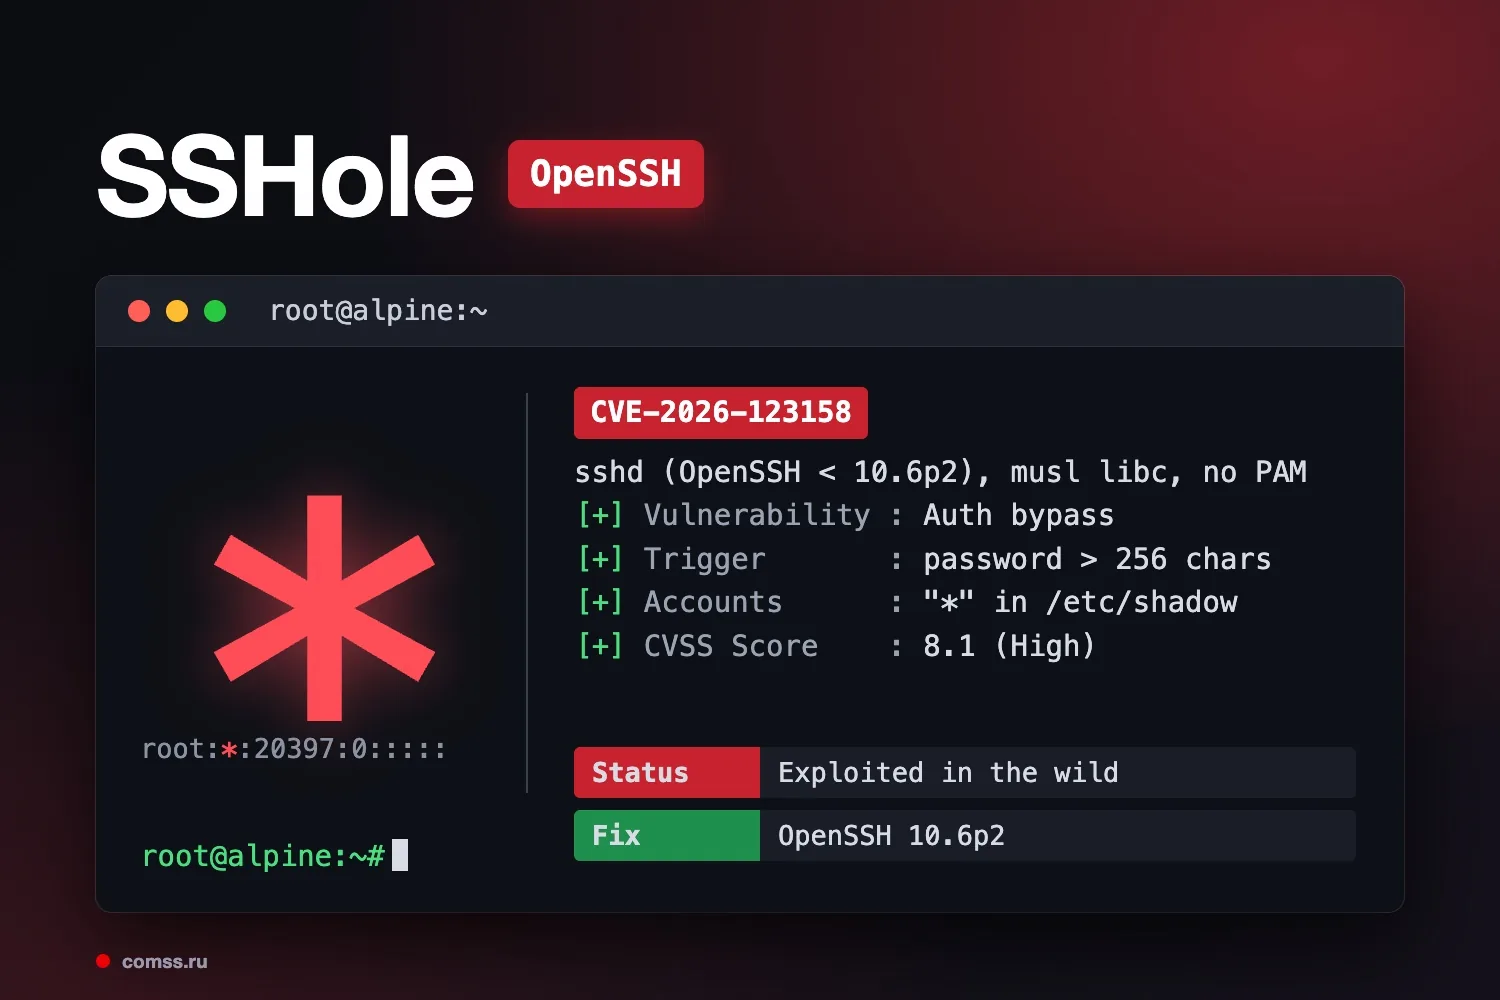
OpenSSH spraga SSHole leido apeiti autentifikavimą kai kuriose Linux sistemose, naudojančiose musl libc be PAM, įskaitant Alpine Linux. Pažeidžiamose konfigūracijose užpuolikai galėjo prisijungti prie paskyrų su išjungtais slaptažodžio įrašais, pateikdami 257-1 024 simbolių ilgio slaptažodį.
Pranešama, kad ši spraga buvo naudojama atakose prieš Linux sistemas. Po įsilaužimo užpuolikai vykdė komandas, vogė prisijungimo duomenis ir siekė įsitvirtinti sistemose. Vienu iš užfiksuotų atvejų, gavus root prieigą, buvo įdiegtas TAC Agent.
Pataisa išleista OpenSSH 10.6p2 versijoje lapkričio 5 dieną.