Railway pranešė apie galimą klientų aplinkos kintamųjų nutekėjimą, o GitLab išleido skubius pataisymus dėl kritinės spragos
Spalio 21 dieną Railway pranešė, kad dėl neleistinos veiklos galėjo būti atskleisti užšifruoti klientų aplinkos kintamieji, įskaitant galimai iššifruotus API raktus, duomenų bazių prisijungimo duomenis ir privačių registrų prisijungimo duomenis.
Bendrovė sustabdė build ir diegimus bei paragino naudotojus pakeisti saugomus aplinkos kintamuosius ir prisijungimo duomenis.
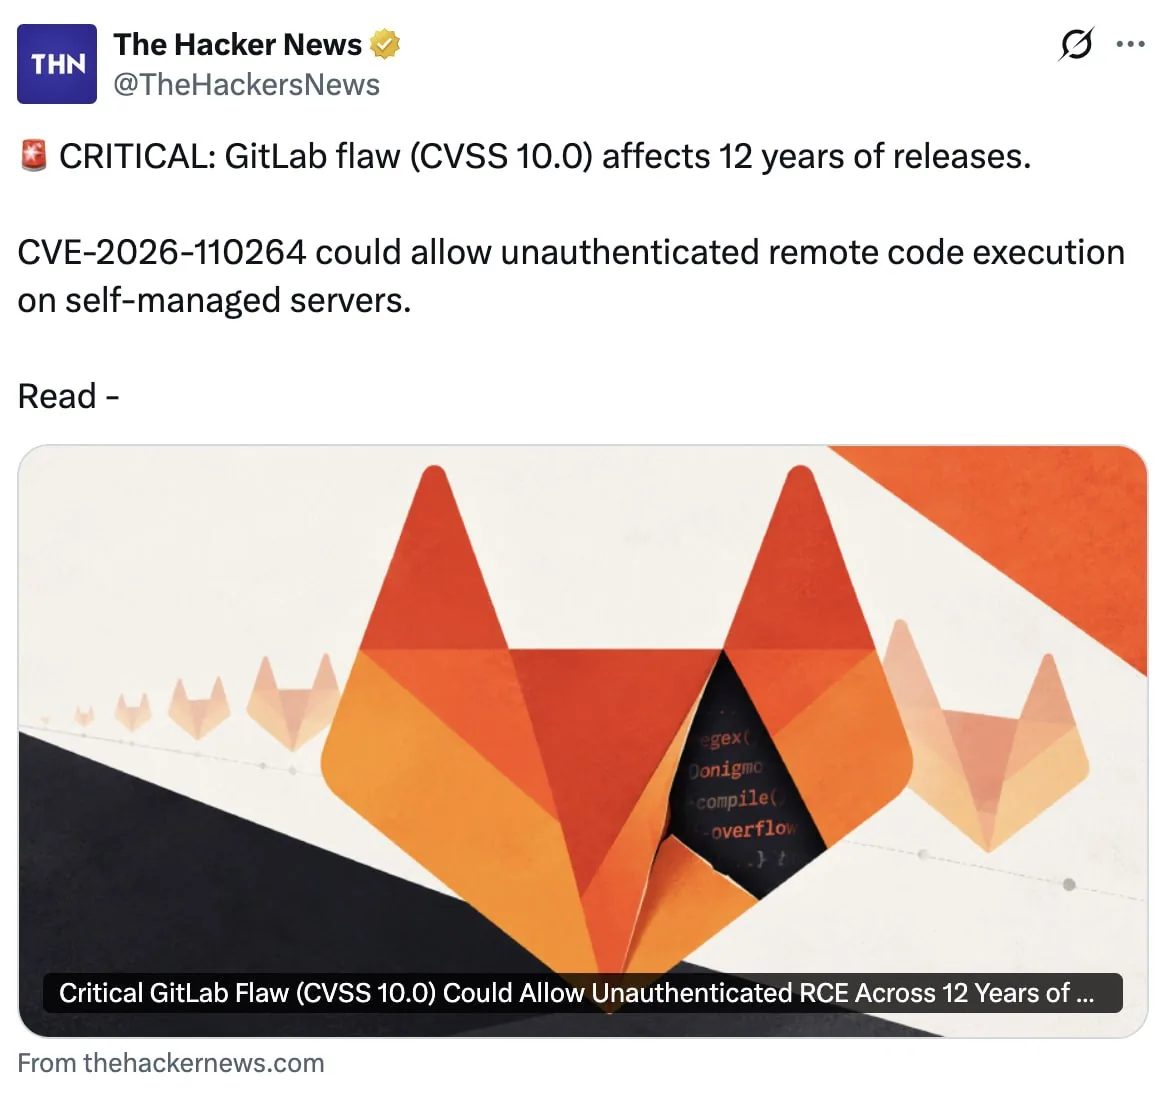
Tą pačią dieną GitLab išleido skubius pataisymus dėl CVE-2026-110264 – kritinės neautentifikuotos nuotolinio kodo vykdymo spragos, paveikusios savarankiškai valdomas GitLab versijas nuo 7.0 leidimo, kuris pasirodė 2014 metais.