REA – atvirojo kodo įrankis dvejetainių failų, APK ir svetainių analizei be išeities kodo
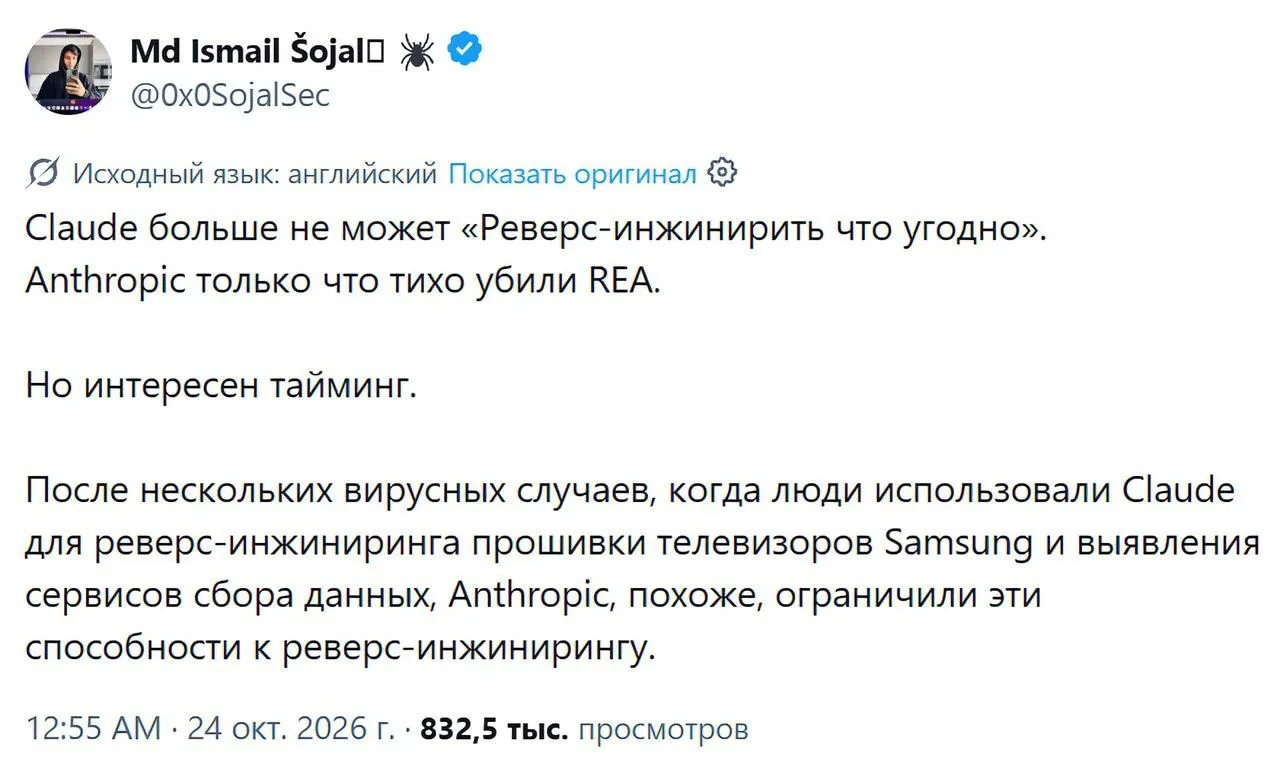
REA yra atvirojo kodo MCP serveris ir komandinės eilutės įrankis, skirtas analizuoti vietinius dvejetainius failus, Electron programas, .NET rinkinius, APK, programinę aparatinę įrangą ir svetaines neturint jų išeities kodo.
Projekto paskelbtame atsakomybės ribojime nurodoma, kad įrankis gali būti teisėtai naudojamas saugumo tyrimams, sąveikumui užtikrinti, programinės įrangos išsaugojimui, derinimui ir autorizuotai analizei.
Tuo pačiu pažymima, kad draudžiama apeiti DRM apsaugą ir kopijuoti nuosavybinę programinę įrangą ar saugomą turinį.
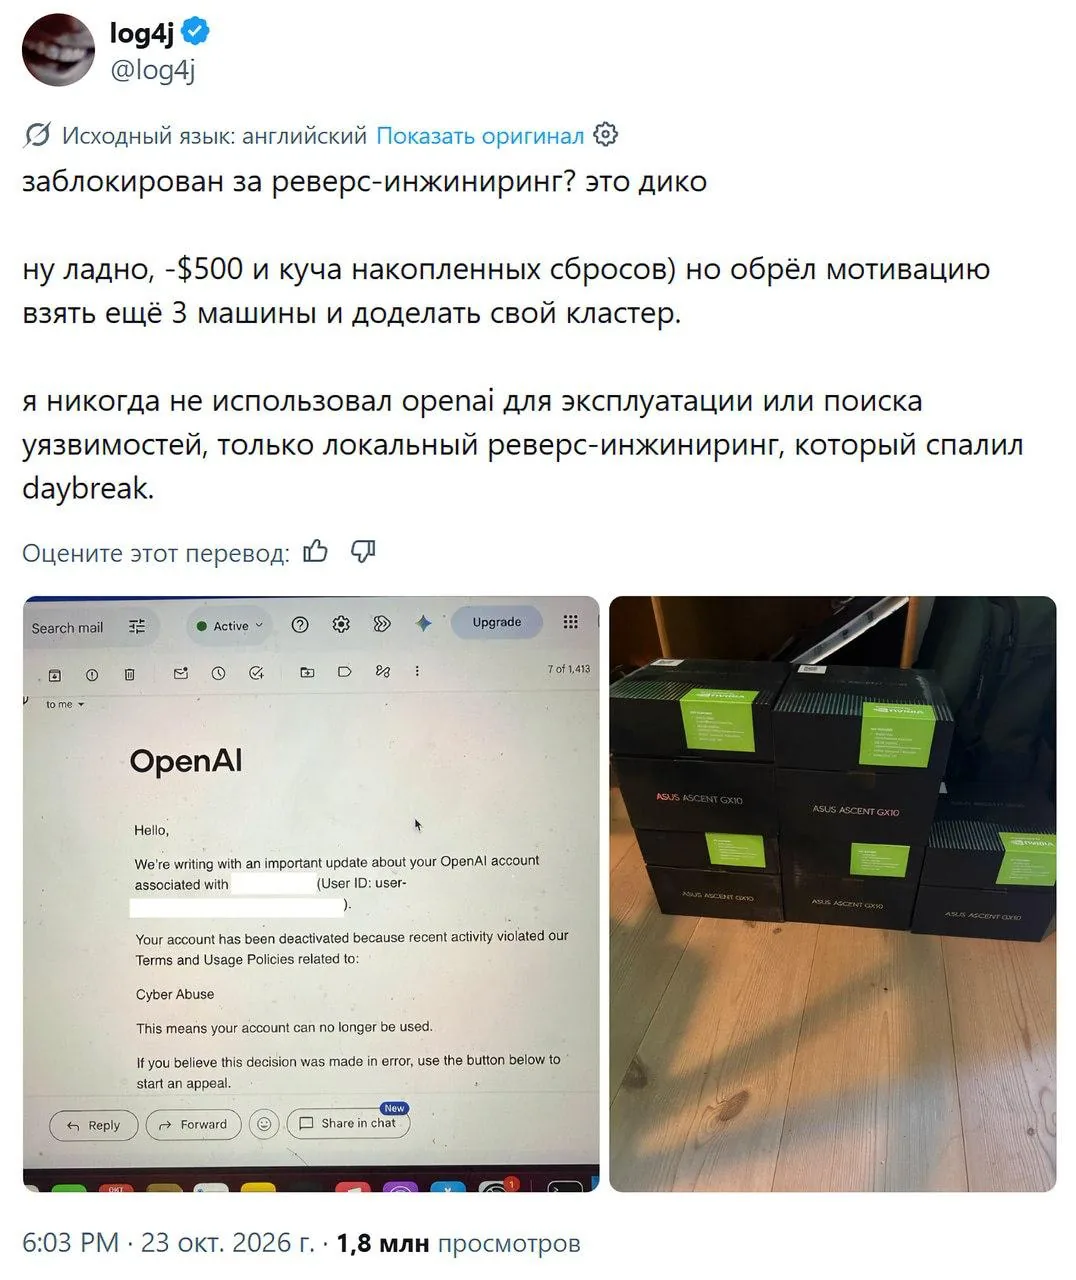
Projekto diskusijose taip pat įspėjama, kad neautorizuota atvirkštinė inžinerija, DRM apsaugos apėjimas ir saugomos intelektinės nuosavybės išgavimas gali lemti AI paslaugų teikėjų paskyrų sustabdymą arba API raktų panaikinimą.