Rugsėjo „Pixel“ saugumo atnaujinime ištaisyta didelio pavojingumo modemo spraga
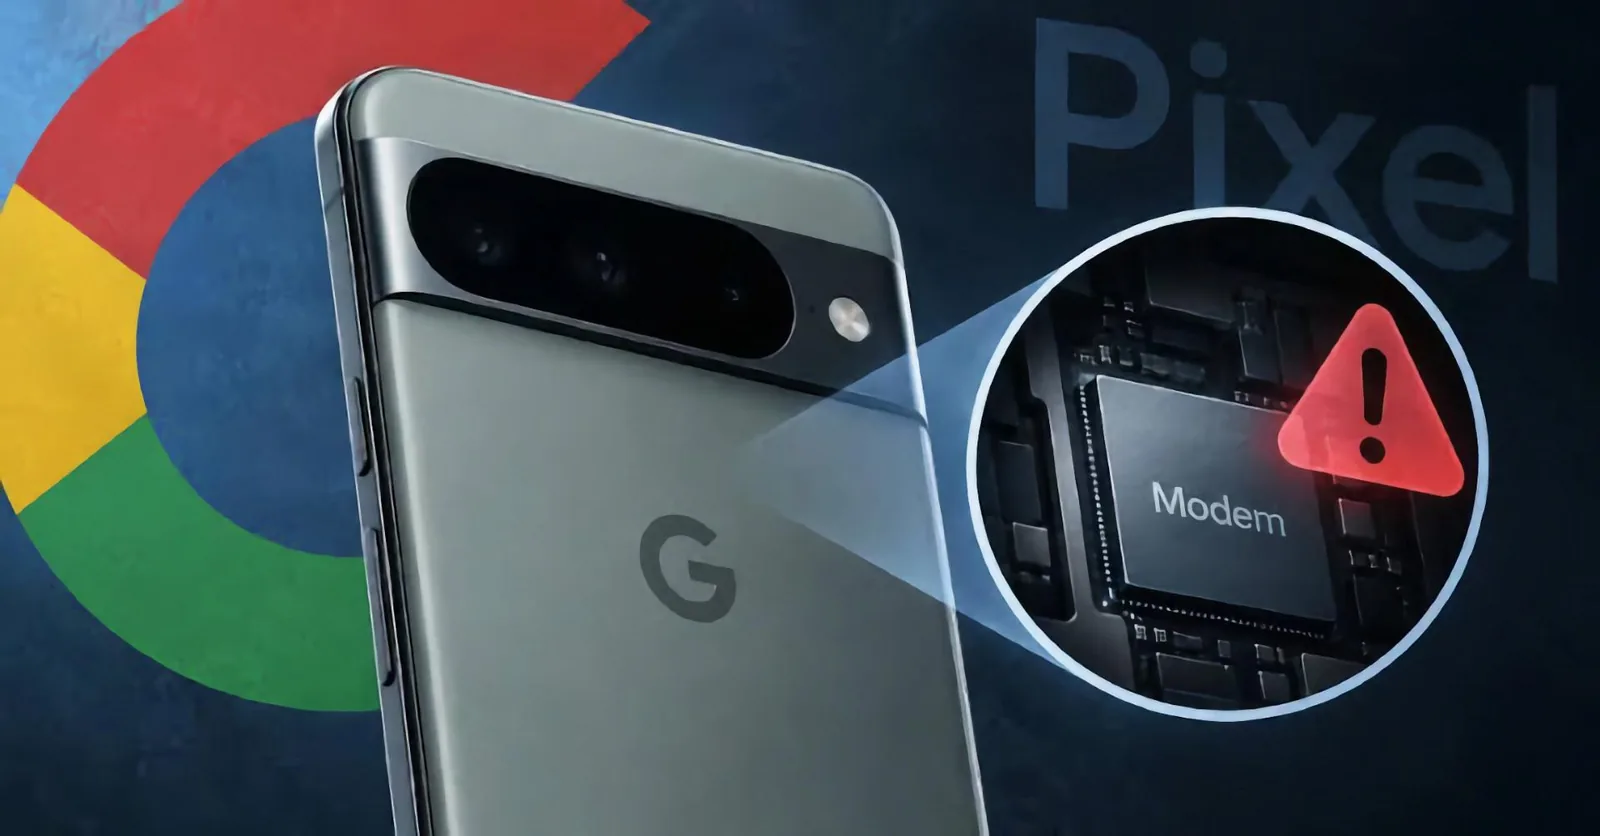
„Google“ išleido 2026 metų rugsėjo „Pixel“ saugumo atnaujinimą ir pranešė, kad jame ištaisyta CVE-2026-58704 – didelio pavojingumo „Pixel“ įrenginių mobiliojo ryšio modemo spraga.
Ši spraga apibūdinta kaip leidimų apėjimo arba privilegijų padidinimo pažeidžiamumas. Pasak „Google“, jai išnaudoti nereikėjo jokio naudotojo veiksmo.
Keliuose pranešimuose taip pat nurodyta, kad „Google“ teigė, jog ši spraga buvo išnaudota ribotose, tikslinėse atakose. Rugsėjo atnaujinimas įrenginius perkelia į 2026-09-05 saugumo pataisų lygį.