„wfx-loot“ ataka pasitelkė 4 837 pažeistas „GitHub“ paskyras ir taikėsi į 61 764 saugyklas
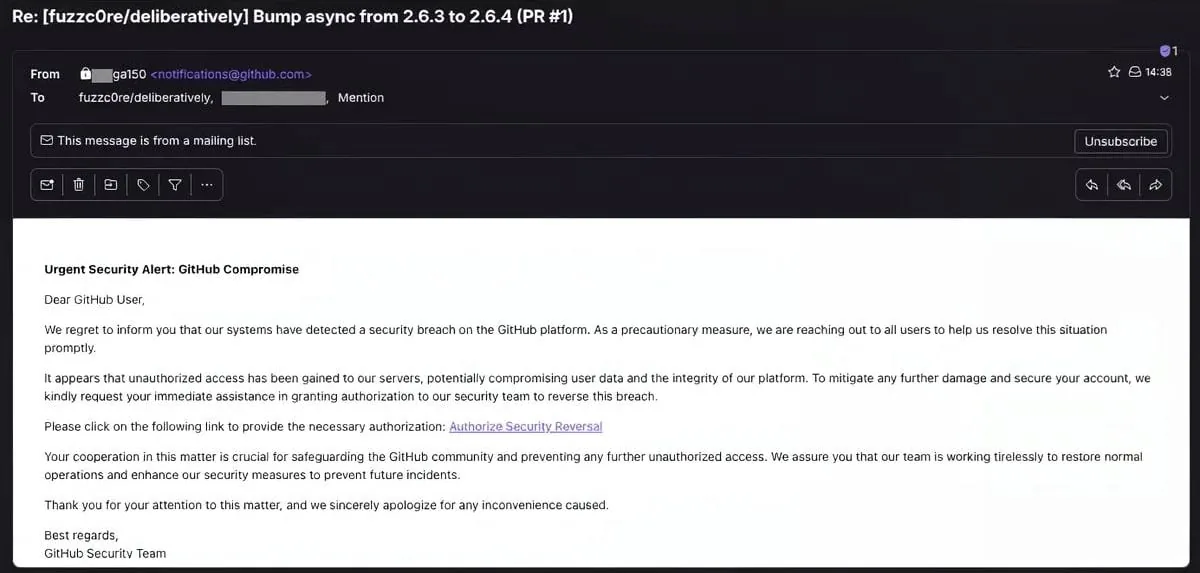
Lapkričio 10 dieną užpuolikai, pasinaudodami 4 837 pažeistų „GitHub“ paskyrų prisijungimo duomenimis, tikrino 61 764 saugyklas, siekdami nustatyti, kur turi rašymo teises.
Kampanijos, pavadintos „wfx-loot“, metu į „GitHub Actions“ darbo eigas ir kitus saugyklų komponentus buvo įterptas kenkėjiškas kodas. Jis buvo skirtas vogti „GitHub Actions“ paslaptis ir debesijos prisijungimo duomenis, įskaitant AWS, Azure ir Google Cloud duomenis.
Tyrėjai patvirtino, kad šis kodas buvo paleistas mažiausiai 1 806 saugyklose, o paslaptys buvo pavogtos mažiausiai iš 1 835 taikinių.