Pranešta apie kritinę Linux kernel IPv4 TCP spragą CVE-2026-98432
Pranešama, kad CVE-2026-98432 yra kritinė Linux kernel IPv4 TCP spraga, įvertinta 9,8 balo pagal CVSS skalę.
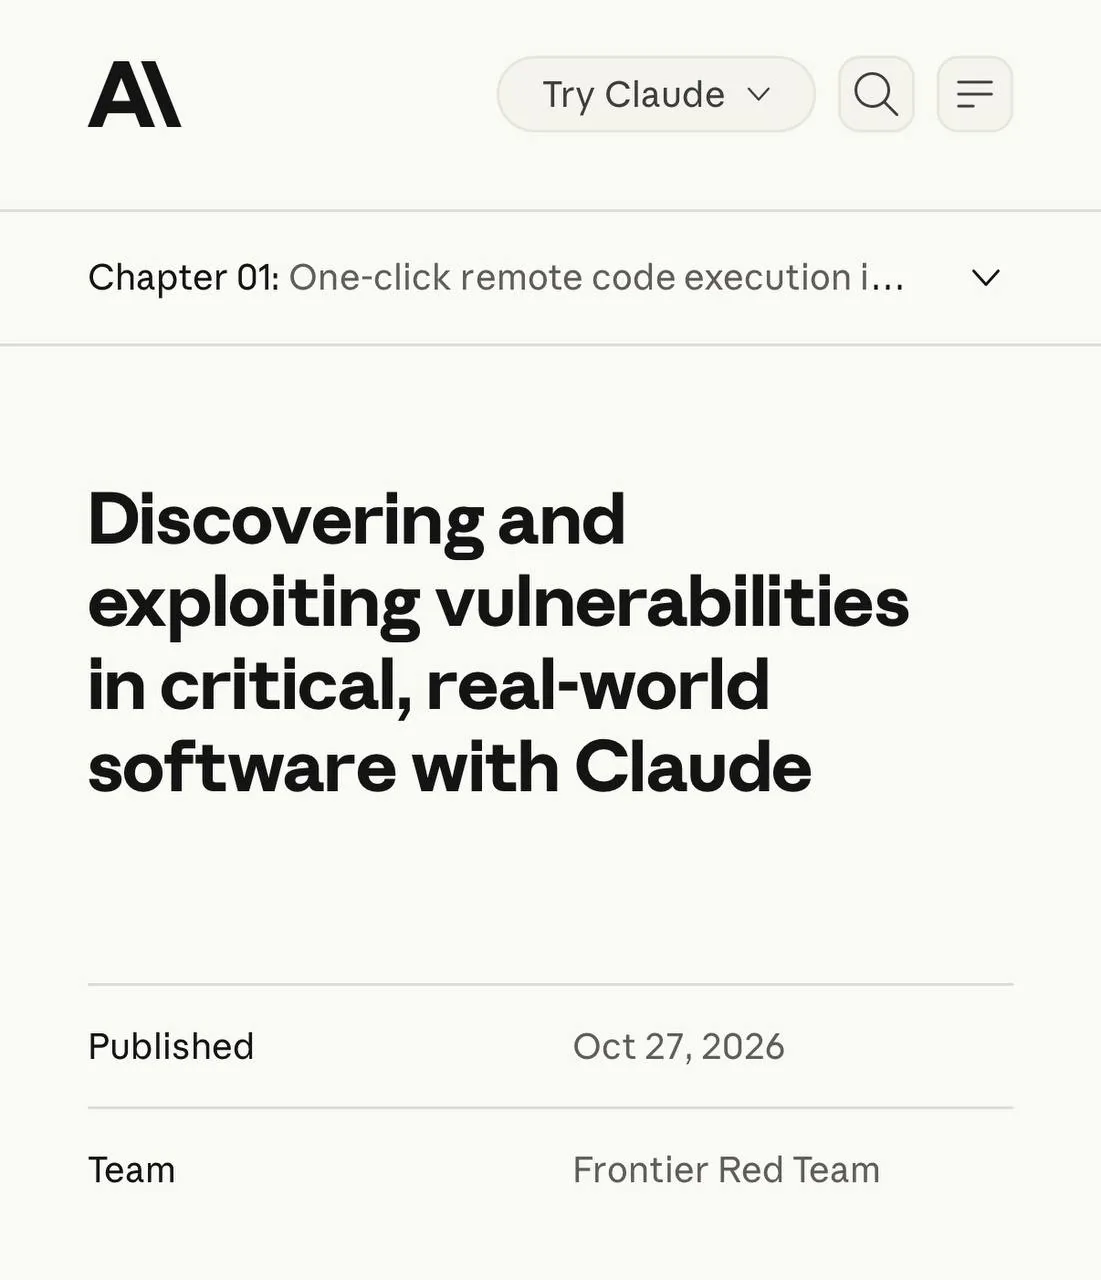
Skelbiama, kad Anthropic nurodė, jog jos modelis Claude per maždaug 53-54 minutes sukūrė veikiantį išnaudojimo būdą. Teigiama, kad jis leido be autentifikacijos nuotoliniu būdu vykdyti komandas root teisėmis serveryje, kuriame veikė Multipath TCP klausytojas.
Nurodoma, kad pažeidžiamumas susijęs su use-after-free tipo klaida ir pasireiškia TCP ryšio užmezgimo metu, dar prieš programos autentifikaciją.