„wfx-loot“ kampanija pasitelkė 4 837 perimtas „GitHub“ paskyras ir tikrino 61 764 saugyklų rašymo teises
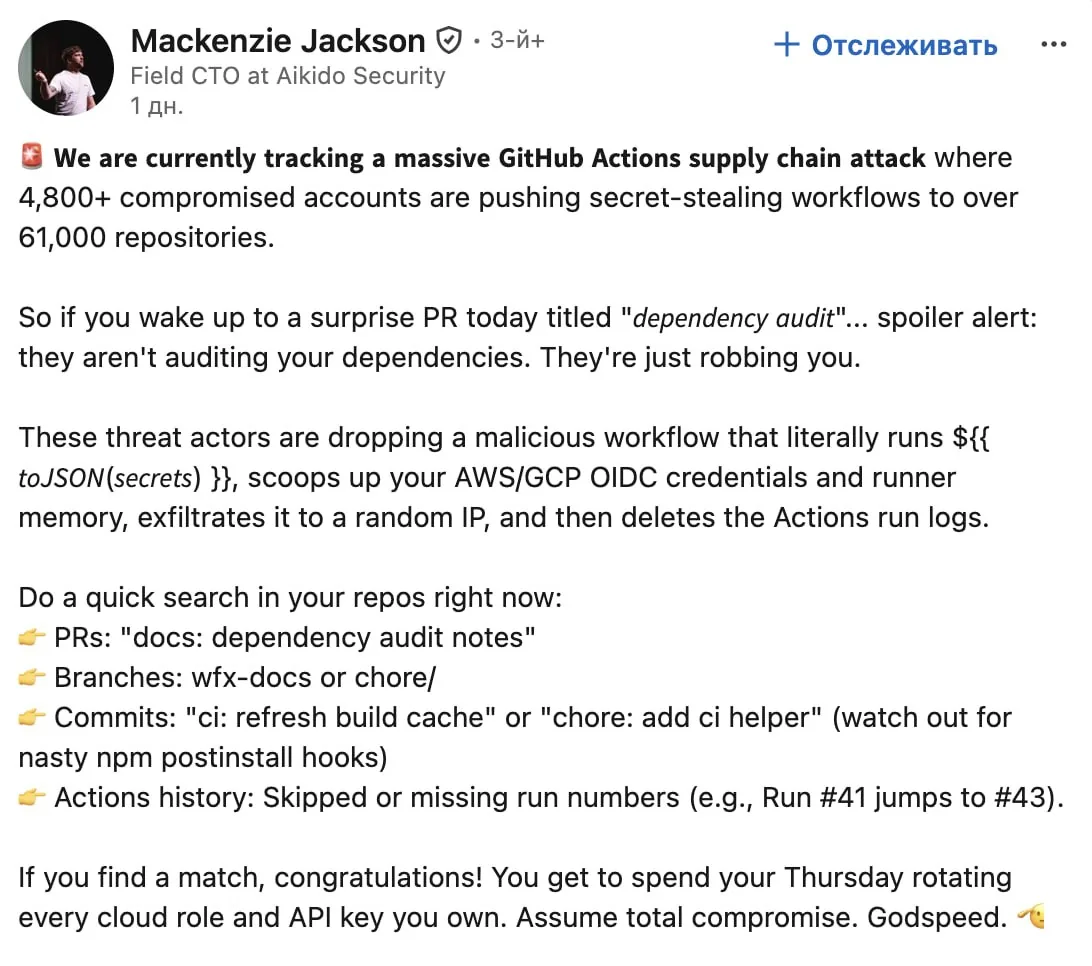
Kampanija, pavadinta „wfx-loot“, pasitelkė 4 837 perimtas „GitHub“ paskyras ir tikrino 61 764 saugyklų rašymo teises. Ji prasidėjo apie lapkričio 10 dieną, 12:45 UTC.
Tyrėjai patvirtino, kad paslaptys buvo pavogtos iš mažiausiai 1 835 saugyklų.
Taikiniais tapo „GitHub Actions“ paslaptys, AWS, „Azure“ ir „Google Cloud“ prieigos duomenys, taip pat AI paslaugų ir kūrėjų įrankių, įskaitant „OpenAI“ ir „Cursor“, prisijungimo duomenys.