CISA perspėjo apie išnaudojamą Node2Shell pažeidžiamumą Brotli dekoderyje
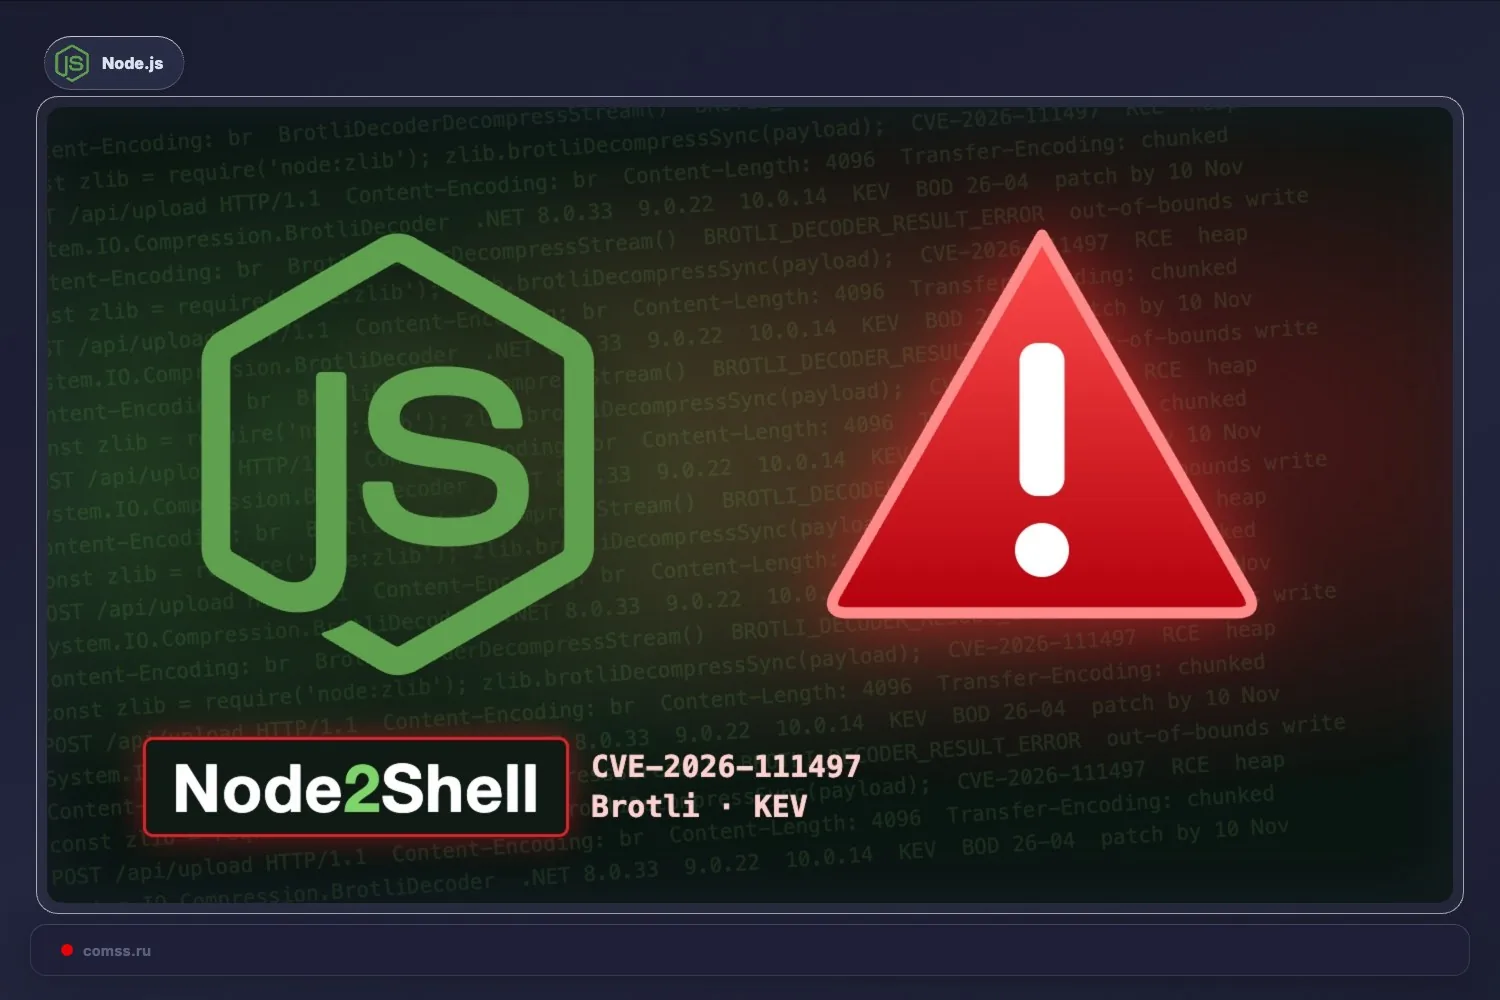
JAV Kibernetinio saugumo ir infrastruktūros saugumo agentūra CISA įtraukė kritinį pažeidžiamumą CVE-2026-111497 į aktyviai išnaudojamų spragų katalogą. Ši spraga, žinoma kaip Node2Shell, aptikta Google Brotli dekoderyje.
Pažeidžiamumas susijęs su išėjimu už leistinų atminties ribų ir paveikia Brotli versijas nuo 1.0.3 iki 1.2.0. Dėl specialiai parengtų suspaustų duomenų jis gali sukelti programos strigtį, atminties duomenų atskleidimą arba galimai leisti vykdyti savavališką kodą.
Spraga paveikia Node.js ir kitą programinę įrangą, naudojančią pažeidžiamas Brotli realizacijas, įskaitant kai kuriuos HTTP serverius ir klientus. CISA nurodė JAV federalinėms civilinėms agentūroms pataisas įdiegti iki 2026 metų lapkričio 10 dienos.